
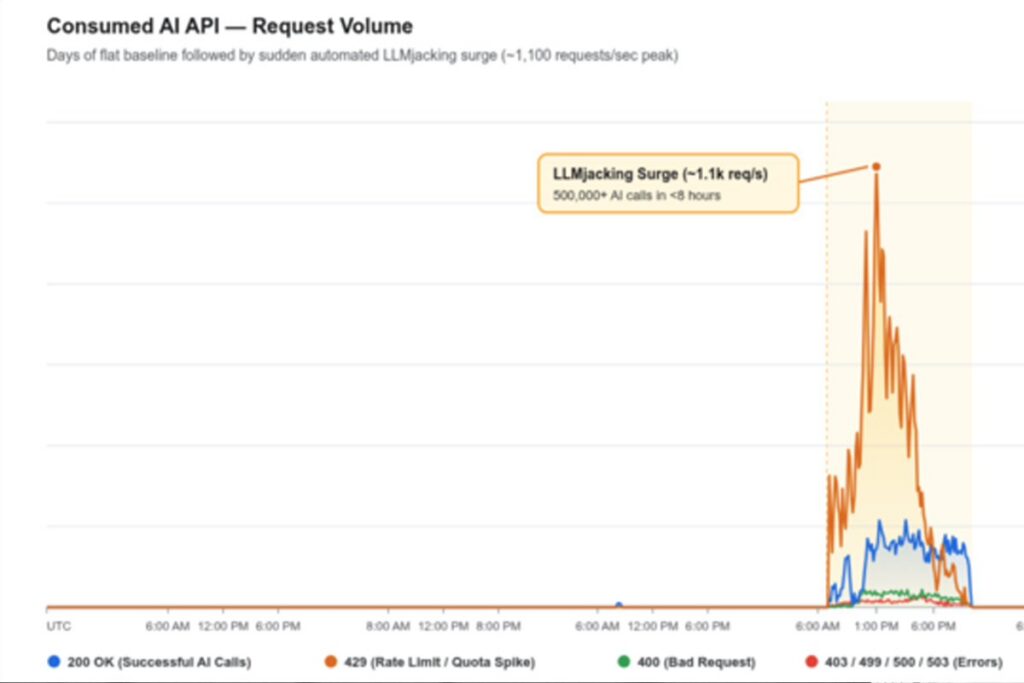
Criminelen stelen steeds vaker toegang tot de AI-diensten van bedrijven, om die op kosten van het slachtoffer te gebruiken of door te verkopen. Daarvoor waarschuwen de Google Threat Intelligence Group en Mandiant, het beveiligingsbedrijf van Google, in een nieuw rapport. Google noemt dit LLMjacking. Volgens Google kunnen de kosten binnen enkele uren flink oplopen. Bij sommige aanvallen kwamen bedrijven op één dag op meer dan $100.000 aan kosten, omgerekend ruim €89.000. Bij sommige organisaties liep de rekening op tot $1 miljoen, zo’n €892.000, voordat de toegang werd afgesloten, meldt The Hacker News.
Aanvallers komen meestal binnen met gestolen of slecht beveiligde inloggegevens voor de cloud. Denk aan sleutels van serviceaccounts, toegangscodes voor GitHub en sessietokens van ingelogde gebruikers. Soms vinden ze API-sleutels van AI-diensten gewoon in openbare code op GitHub. Eenmaal binnen proberen ze meer rechten te krijgen, zoeken ze naar meer wachtwoorden en sleutels in de systemen, en maken ze verborgen accounts aan om binnen te blijven. Om limieten op het aantal verzoeken te omzeilen, maken ze steeds nieuwe accounts aan die ze kort daarna weer verwijderen.
Doorverkoop via LLM Mixers
Volgens Google groeit er een aparte criminele markt omheen. Een groep die Google UNC6993 noemt, kwam binnen via een slecht ingestelde sleutel van een serviceaccount. Ook liet de groep slachtoffers via een nepwebsite hun sessietokens invullen, waarmee ze wachtwoorden en tweestapsverificatie omzeilden. Daarna maakte de groep extra API-sleutels aan en veroorzaakte meer dan $100.000 aan kosten. Andere groepen, die Google LLM Mixers noemt, bundelen gestolen toegang en verkopen die door. Een van die diensten biedt volgens het rapport onbeperkt gebruik voor zo’n $60 per maand. Ook maakten aanvallers misbruik van een lek in LiteLLM, software die verzoeken naar AI-modellen doorstuurt.
In een apart onderzoek vond Symantec een dienst die de programmeertools Codex van OpenAI en Claude Code van Anthropic op bedrijfscomputers omzette, zodat verzoeken via servers van derden liepen. Het ging om zo’n tien organisaties, vooral in China, waar OpenAI en Anthropic niet actief zijn.
Waar je rekening mee moet houden: dit gaat vooral bedrijven aan die AI-diensten in de cloud gebruiken. Gebruik je zelf een API-sleutel van een AI-dienst, zet die dan nooit in code die je online deelt. Stel waar dat kan een bestedingslimiet en meldingen in, zodat je een onverwachte rekening snel ziet. Geef accounts alleen de rechten die ze echt nodig hebben, en zet tweestapsverificatie aan.